हुस्तिको को लक्षित करने वाले फिशिंग अभियान की सूचना
ब्रांड होस्टिको एक व्यापक फ़िशिंग अभियान के लक्ष्य पर है। जानें कि आप धोखाधड़ी संदेशों की पहचान कैसे करें और हम कौन से सुरक्षा उपायों की सिफारिश करते हैं।
पिछले दो दिनों में, ब्रांड होस्टिको एक बड़े फ़िशिंग अभियान का लक्ष्य बन गया है, जिसके माध्यम से धोखाधड़ी वाले ई-मेल संदेश वितरित किए जा रहे हैं, जो हमारी कंपनी की पहचान का Unauthorized उपयोग कर रहे हैं। इन संदेशों का उद्देश्य प्राप्तकर्ताओं को भ्रमित करना और उन्हें दुर्भावनापूर्ण वेब पृष्ठों पर पहुंचाना है, जहां उनके व्यक्तिगत डेटा, प्रमाणन जानकारी या बैंक जानकारी समझौता की जा सकती है।
प्राथमिक संकेत शनिवार, 10 अक्टूबर 2026 को, लगभग 13:00 बजे प्राप्त हुए, जब कई प्राप्तकर्ताओं ने हमें संदिग्ध ई-मेल्स की मौजूदगी के बारे में सूचित किया, जिन्हें होस्टिको के आधिकारिक संचार के रूप में प्रस्तुत किया गया था। रविवार, 11 अक्टूबर 2026 को, धोखाधड़ी की गतिविधि में काफी तेज़ी आई, जिसमें .ro डोमेन धारकों को भेजे गए संदेशों की बार-बार की लहरें पहचान गई गईं।
अब तक मैंने कौन-सी व्यवस्थाएँ की हैं?
जैसे ही हमने पहली शिकायतें प्राप्त की, हमने उपयोगकर्ताओं को सूचित करने और इस अभियान के प्रभाव को सीमित करने के लिए आवश्यक कदम उठाना शुरू कर दिया।
एक प्रारंभिक चरण में, हमने होस्टिको वेबसाइट के अधिसूचना अनुभाग में और हमारे आधिकारिक सोशल मीडिया चैनलों पर धोखाधड़ी के संदेशों पर ध्यान आकर्षित करने के लिए चेतावनियाँ प्रकाशित की हैं।
साथ ही, हमलावरों से संबंधित डोमेन के प्रबंधनों वाली संस्थाओं को दुरुपयोग की सूचनाएं भेजी गईं। इन शिकायतों में संदेश भेजने के लिए उपयोग किए गए ईमेल पते से जुड़े डोमेन के साथ-साथ लक्षित उपयोगकर्ताओं को दुर्भावनापूर्ण पृष्ठों पर भेजने के लिए उपयोग किए गए डोमेन को भी शामिल किया गया है।
रविवार, 11 अक्टूबर 2026 को चल रही अभियान की तीव्रता को ध्यान में रखते हुए, हमने सूचना उपायों का विस्तार करने का निर्णय लिया। इस प्रकार, Hostico के सभी ग्राहकों को एक न्यूज़लेटर के माध्यम से एक सूचना भेजी गई, और यह सूचना हमारे ब्लॉग पर भी प्रकाशित की गई है, ताकि कोई भी व्यक्ति जो इस तरह का संदेश प्राप्त करता है, उसे देख सके।
धोखाधड़ी वाले संदेशों की पहचान कैसे की जा सकती है?
हमलावर इस छाप को बनाने की कोशिश कर रहे हैं कि संदेश Hostico की ओर से आए हैं, कंपनी के नाम और ऐसे तत्वों का उपयोग कर सकते हैं जो वैध संवाद का सुझाव दे सकते हैं। इस तरह के प्रयासों में सेवाओं, डोमेन, बिलों या खाते की सुरक्षा से संबंधित समस्याओं का उल्लेख किया जा सकता है, ताकि प्राप्तकर्ताओं को अनुरोध की प्रामाणिकता की जाँच किए बिना कार्रवाई करने के लिए प्रेरित किया जा सके।
एक महत्वपूर्ण तत्व इसमें उन लिंक शामिल हैं जो इन संदेशों में हैं। ये उपयोगकर्ताओं को उन वेबसाइटों की ओर निर्देशित करते हैं जो वैध पृष्ठों की नकल करती हैं, जिसका उद्देश्य दर्ज की गई जानकारी, जिसमें पासवर्ड या बैंक कार्ड के डेटा शामिल हैं, एकत्र करना है।
इन धोखाधड़ी के प्रयासों की पहचान को सरल बनाने के लिए, हम वर्तमान अभियान के तहत भेजे गए संदेश का एक उदाहरण नीचे प्रस्तुत करते हैं। यह इस बात को दर्शाता है कि हमलावर होस्टिको की पहचान का उपयोग करने की कोशिश कैसे करते हैं ताकि अनुरोधों को विश्वसनीयता मिल सके और प्राप्तकर्ताओं को बाहरी लिंक पर जाने के लिए प्रेरित किया जा सके।
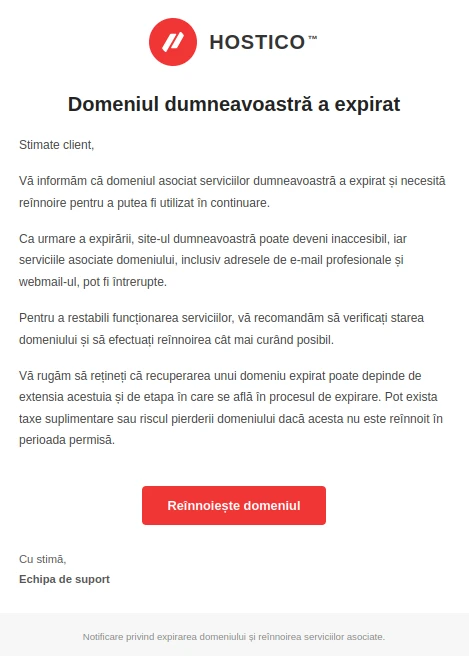
हम यह बताना चाहते हैं कि प्रस्तुत उदाहरण आवश्यक रूप से प्रसारित संदेशों का एकमात्र विकल्प नहीं है, यह उस पल पर पहचानी गई विकल्प है। सामग्री, प्रेषकों के पते और उपयोग किए गए लिंक अभियान के दौरान बदले जा सकते हैं, यही कारण है कि हम अनुशंसा करते हैं कि आप चित्रित संदेश के साथ समानता पर केवल निर्भर न करें।
इस क्षण तक, धोखाधड़ी संदेशों के वितरण में पहचानी गई पतों में शामिल हैं:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
महत्वपूर्ण: ये दो ईमेल पतों के अलावा भी अन्य पते उपयोग में हो सकते हैं। हमलावर अभियान को जारी रखने के लिए अन्य ईमेल पते या डोमेन भी उपयोग कर सकते हैं। इस कारण, हम किसी भी संदिग्ध संदेश की जांच करने की सिफारिश करते हैं, भले ही प्रकट पते या प्रेषक का नाम क्या हो।
हम स्पष्ट करते हैं कि ये संदेश होस्टिको द्वारा प्रेषित नहीं किए जाते हैं और हमारी कंपनी की आधिकारिक संचार नहीं हैं।
आप कैसे जांचते हैं कि कोई संदेश Hostico से आया है?
अनुबंधित सेवाओं से संबंधित आधिकारिक संचार ग्राहकों के खातों या अधिकृत उप-कॉन्ट्रेक्ट के जुड़े ई-मेल पतों पर भेजे जाते हैं। Hostico द्वारा उपयोग किए जाने वाले आधिकारिक पतों में शामिल हैं:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
प्रेषक के पते की जांच एक पहला कदम है, लेकिन इसे विचार करने के लिए एकमात्र मानदंड नहीं होना चाहिए, क्योंकि कुछ धोखाधड़ी संदेश प्रेषक के क्षेत्र में प्रदर्शित जानकारी को भी जालसाजी कर सकते हैं।
यदि आपको एक संदेश प्राप्त होता है जो भुगतान करने, प्रमाणीकरण विवरण अपडेट करने या व्यक्तिगत जानकारी की पुष्टि करने का अनुरोध करता है, तो हम सिफारिश करते हैं कि आप सीधे वेबसाइट hostico.ro पर जाएं, ब्राउज़र में पता मैन्युअल रूप से दर्ज करें, संदिग्ध संदेश में लिंक का उपयोग किए बिना।
इनवॉइस और भुगतान की स्थिति को होस्टिको ग्राहक क्षेत्र में वित्तीय सेक्शन में जांचा जा सकता है। कोई भी भुगतान संचालन केवल होस्टिको द्वारा उपयोग किए जाने वाले आधिकारिक चैनलों और भुगतान प्रोसेसर के माध्यम से किया जाना चाहिए।
अगर आपने एक संदिग्ध लिंक पर क्लिक किया है तो आपको क्या करना चाहिए?
यदि आपने इनमें से एक संदेश प्राप्त किया है, तो केवल ईमेल प्राप्त करना यह नहीं दर्शाता कि आपकी जानकारी से समझौता किया गया है। हालांकि, यह महत्वपूर्ण है कि आप लिंक पर न जाएं और निर्दिष्ट पृष्ठों के माध्यम से डेटा प्रदान न करें।
यदि आपने पहले से एक धोखाधड़ी लिंक पर पहुँच बनाया है या संदिग्ध पृष्ठ पर जानकारी दर्ज की है, तो हम अनुशंसा करते हैं कि आप सार्वजनिक की गई जानकारी के आधार पर निम्नलिखित कदम उठाएँ:
- Hostico खाता पासवर्ड बदलें। यदि आपने संदिग्ध पृष्ठ पर प्रमाणीकृत जानकारी दर्ज की है, तो तुरंत ग्राहक खाता पासवर्ड रीसेट करें। यदि उसी पासवर्ड का उपयोग अन्य सेवाओं के लिए भी किया जाता है, तो उन्हें भी बदलें।
- दो-कारक प्रमाणीकरण (2FA) सक्रिय करें। यह सुविधा अनधिकृत पहुँच के खिलाफ अतिरिक्त सुरक्षा स्तर प्रदान करती है। आप दो-कारक प्रमाणीकरण को सक्रिय करने के लिए दस्तावेज़ देख सकते हैं।
- तुरंत अपने कार्ड जारी करने वाले बैंक से संपर्क करें। यदि आपने बैंक विवरण या कार्ड जानकारी प्रदान की है, तो स्थिति का मूल्यांकन करने का अनुरोध करें और यदि आवश्यक हो, तो अनधिकृत लेनदेन को रोकने के लिए कार्ड को ब्लॉक या बदलने के लिए कहें।
- अपने खातों की गतिविधि की जांच करें। असामान्य लॉगिन, अनधिकृत परिवर्तनों और आप द्वारा पहचानी गई लेनदेन पर नज़र रखें।
- डिवाइस की सुरक्षा की जांच करें। यदि आपने संदिग्ध संदेशों से फ़ाइलें डाउनलोड या निष्पादित की हैं, तो एक अद्यतन सुरक्षा समाधान के साथ स्कैन करें।
फिशिंग प्रचार जल्दी विकसित हो सकते हैं, न केवल प्रेषक के पते को बदलने के माध्यम से, बल्कि नए डोमेन या संदेश के नए रूपों का उपयोग करके भी। इसी कारण से, एक धोखाधड़ी वाले पते की पहचान करना यह सुनिश्चित नहीं करता है कि बाद के प्रयास उसी स्रोत का उपयोग करेंगे।
हम आपको प्रोत्साहित करते हैं कि आप किसी भी अनचाही संवाद को सावधानीपूर्वक संभालें जो आपसे तुरंत भुगतान करने, प्रमाणित करने या गोपनीय जानकारी प्रदान करने के लिए कहता है। यदि कोई अस्पष्टता है, तो आधिकारिक चैनलों के माध्यम से सीधी जांच हमेशा संदिग्ध संदेश से लिंक पर जाने की तुलना में बेहतर होती है।
प्रश्नों, कुछ संदेशों की प्रामाणिकता की जांच करने या हैकिंग के प्रयासों की रिपोर्ट करने के लिए जो होस्टिको की पहचान का उपयोग करते हैं, आप हमें office@hostico.com पर या आधिकारिक संपर्क पृष्ठ के माध्यम से संपर्क कर सकते हैं।
आपका धन्यवाद उन सभी लोगों को जिन्होंने हमें इन प्रयासों के बारे में सूचित किया। भेजी गई जानकारी ने हमें पहले पहचाने गए संदेशों से प्रतिक्रिया देने और जल्दी से अधिक से अधिक उपयोगकर्ताओं को सूचित करने की अनुमति दी।

